Mới đây, các chuyên gia nghiên cứu an ninh mạng vừa phát hiện một chiến dịch tấn công tinh vi nhắm vào hệ thống Windows 10 chuyên nhắm vào các cơ quan chính phủ tại châu Á. Chiến dịch sử dụng NetamLoader – một mã độc tải thành phần .NET chưa từng được ghi nhận trước đây – kết hợp kỹ thuật chèn mã vào tiến trình của các phần mềm hợp pháp nhằm qua mặt các cơ chế bảo mật và duy trì quyền kiểm soát hệ thống.
Theo báo cáo được công bố, dấu vết của chiến dịch tấn công được phát hiện trong nửa đầu năm 2026. Đáng chú ý, mã độc được phát tán thông qua một tệp lưu trữ CAB của Windows, nằm trong thư mục thường dùng để lưu trữ các gói cập nhật hệ điều hành.
Các nhà nghiên cứu nghi ngờ đây có thể là một cuộc tấn công chuỗi cung ứng (supply chain attack). Với phương thức này, tin tặc xâm nhập vào một nhà cung cấp dịch vụ hoặc phần mềm bên thứ ba đáng tin cậy, sau đó lợi dụng mối quan hệ để tiếp cận các hệ thống của khách hàng sử dụng sản phẩm hoặc dịch vụ đó.
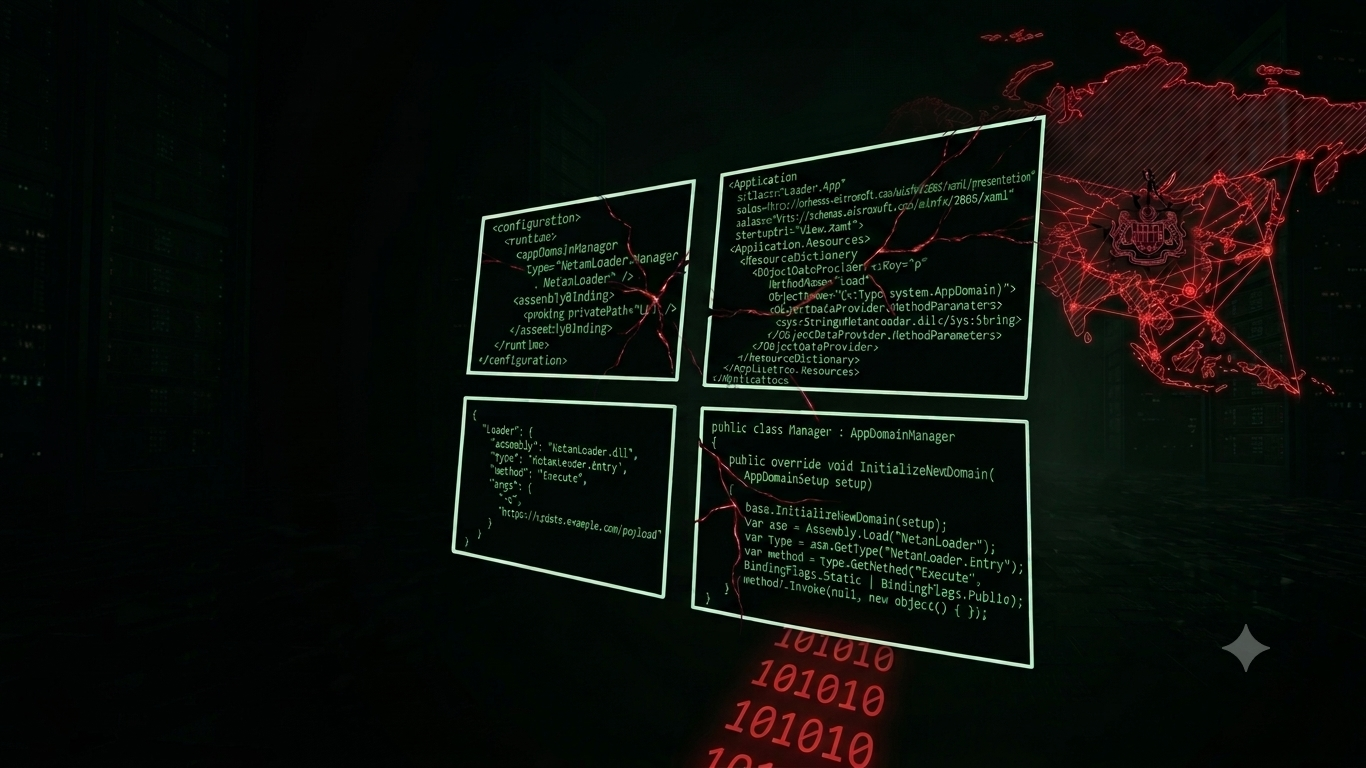
NetamLoader lợi dụng kỹ thuật chèn mã .NET để thực thi mã độc
Mẫu mã độc được phát hiện có một tệp cấu hình .config sử dụng kỹ thuật chèn AppDomainManager (AppDomainManager Injection) để tải và thực thi các thành phần .NET tùy ý.
Đây là kỹ thuật lợi dụng cơ chế khởi tạo ứng dụng của .NET Framework. Thay vì chạy mã độc trực tiếp, kẻ tấn công can thiệp vào quá trình khởi chạy ứng dụng hợp pháp, khiến ứng dụng tự động nạp và thực thi các thành phần độc hại.
Cách thức này có điểm tương đồng với kỹ thuật DLL sideloading, trong đó mã độc được tải bên trong tiến trình của một chương trình hợp pháp nhằm ngụy trang hoạt động và giảm khả năng bị các giải pháp bảo mật phát hiện.
Tệp CAB chứa các thành phần liên quan đến phần mềm Patch My PC – một công cụ quản lý thiết bị end point. Tệp lưu trữ được tìm thấy tại đường dẫn:
C:\Windows\SoftwareDistribution\Download\e4537a1762fcafd2fd96bfc825bad34f9db9a24
Sau khi giải nén, các thành phần được sao chép vào thư mục:
C:\Windows\SoftwareDistribution\Download\Install\
Tệp CAB chứa tổng cộng bảy thành phần, gồm:
- fabric.config
- Microsoft.HostIntegration.Connectors.dll
- PatchMyPC-Enum.dll
- PatchMyPC-Models.dll
- PatchMyPC-ScriptRunner.exe
- PatchMyPC-ScriptRunner.exe.config
- Resources.resx
Đáng chú ý, ngoại trừ Resources.resx, các tệp còn lại đều là thành phần hợp lệ, không chứa mã độc. Kẻ tấn công lợi dụng chính những thành phần này để khởi chạy và thực thi chuỗi mã độc nhiều giai đoạn.
Chuỗi lây nhiễm diễn ra qua nhiều giai đoạn
Quá trình lây nhiễm NetamLoader được triển khai theo nhiều bước, tận dụng các thành phần hợp pháp để tải, giải mã và thực thi mã độc.
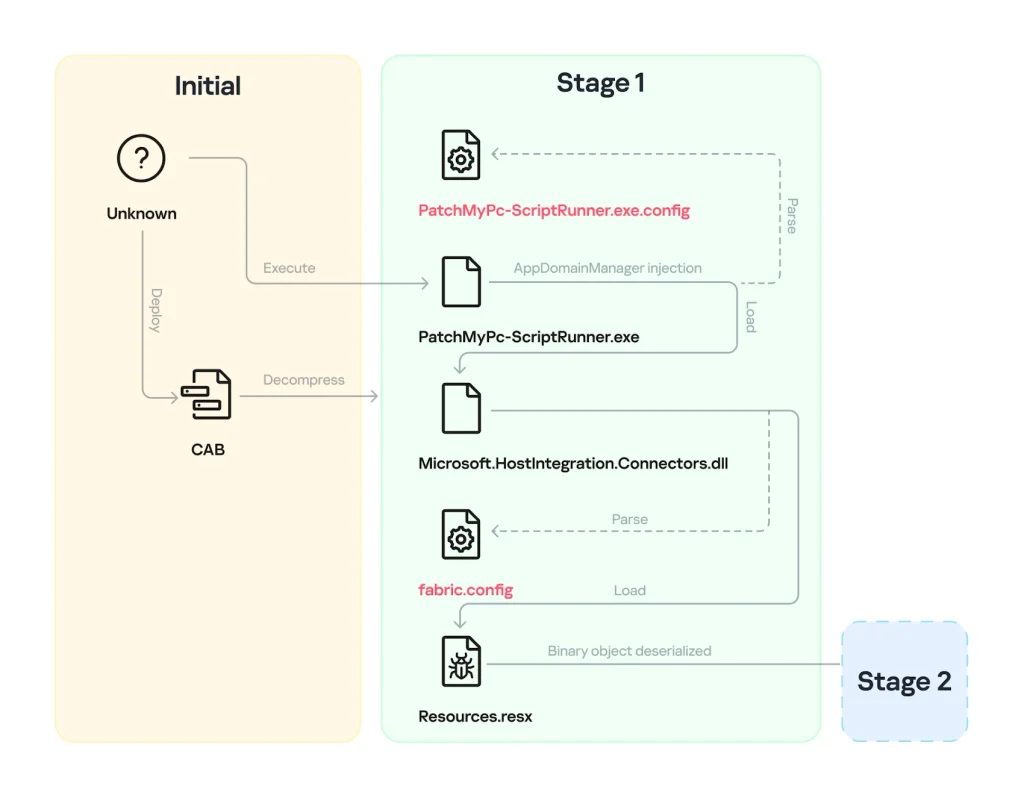
Giai đoạn 1: Khởi chạy thông qua ứng dụng hợp pháp
Quá trình bắt đầu khi PatchMyPC-ScriptRunner.exe được thực thi. Thông qua kỹ thuật chèn AppDomainManager, chương trình lợi dụng tệp cấu hình PatchMyPC-ScriptRunner.exe.config để tải thành phần Microsoft.HostIntegration.Connectors.dll.
Sau khi được khởi chạy, tệp DLL này tiếp tục tìm và đọc nội dung fabric.config trong cùng thư mục. Thông qua tệp cấu hình, nó xác định và tải thành phần Resources.resx – nơi lưu trữ các dữ liệu phục vụ những giai đoạn tấn công tiếp theo.
Giai đoạn 2: Giải mã và tải các thành phần độc hại
Tệp Resources.resx chứa nhiều thành phần dữ liệu được mã hóa, nén hoặc chuyển đổi định dạng, bao gồm các tệp XAML, assembly .NET và dữ liệu JSON.
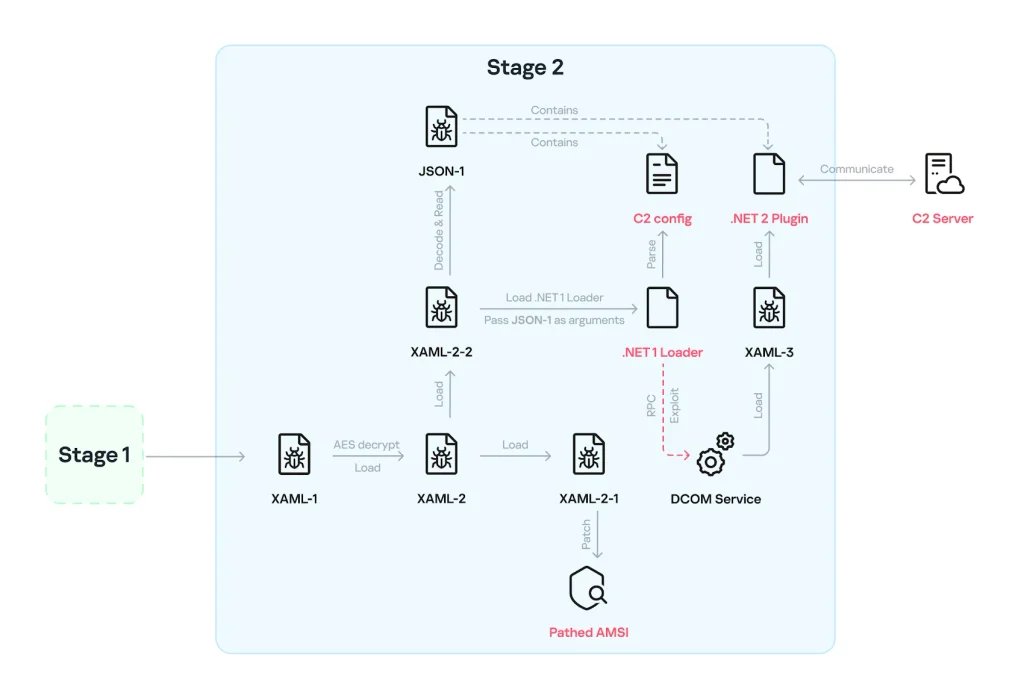
Các thành phần này được giải mã và tải lần lượt để triển khai những bước tiếp theo của cuộc tấn công. Chuỗi thực thi gồm nhiều thành phần, trong đó mỗi thành phần đảm nhiệm một chức năng riêng:
- XAML-1: Đóng vai trò trình tải, chịu trách nhiệm nạp thành phần XAML-2 được nhúng bên trong.
- XAML-2: Khởi động giai đoạn tiếp theo bằng cách tải hai tệp XAML đã được nén và mã hóa Base64, gồm XAML-2-1 và XAML-2-2. Trong đó, XAML-2-1 được sử dụng để vượt qua giao diện quét mã độc của Microsoft (AMSI).
- XAML-2-2: Chứa hai thành phần chính là một mô-đun .NET (được gọi là .NET 1 Loader) và dữ liệu JSON (JSON-1).
- JSON-1: Lưu trữ cấu hình máy chủ điều khiển (C2), cùng một thành phần mã độc .NET thứ hai và các mẫu XAML được sử dụng để tạo thành XAML-3.
Sau khi được kích hoạt, .NET 1 Loader đảm nhiệm việc giải mã, lắp ráp và tải XAML-3. Thành phần này đồng thời gửi thông tin trạng thái đến máy chủ C2 và thực hiện các thao tác xóa dấu vết.
Giai đoạn 3: Tải plugin độc hại và liên lạc với máy chủ điều khiển
Ở giai đoạn tiếp theo, XAML-3 được thực thi bên trong tiến trình hợp pháp dllhost.exe. Nhiệm vụ của thành phần này là giải mã, giải nén và tải Plugin .NET 2.
Plugin .NET 2 tiếp tục thực hiện một số hoạt động quan trọng, bao gồm:
- Đọc cấu hình máy chủ điều khiển C2.
- Thu thập thông tin hệ thống từ Windows Registry.
- Kiểm tra xem tiến trình đang thực thi có phải là dllhost.exe hay không.
- Chờ ngẫu nhiên từ 20-40 phút trước khi gửi yêu cầu kết nối đầu tiên đến máy chủ C2 có tên miền openaigpt4v[.]com.
- Liên tục liên lạc với máy chủ C2 để nhận các tệp XAML và thực thi chúng trong một AppDomain riêng biệt.
Mã độc còn sử dụng cơ chế trì hoãn để điều chỉnh tần suất liên lạc với máy chủ điều khiển. Nếu nhận được phản hồi hợp lệ từ máy chủ C2, mã độc sẽ chờ khoảng 5-6 phút trước khi gửi yêu cầu tiếp theo. Ngược lại, nếu không nhận được phản hồi hợp lệ, mã độc có thể chờ từ 22-28 giờ, đồng thời kiểm tra định kỳ 10 phút một lần để xác định thời điểm tiếp tục hoạt động.
Cơ chế này giúp mã độc duy trì khả năng liên lạc với máy chủ điều khiển nhưng không tạo ra lưu lượng kết nối liên tục, qua đó có thể giảm khả năng bị phát hiện bởi các hệ thống giám sát mạng.
Mục tiêu có thể liên quan đến hệ thống chính phủ Trung Quốc?
Mặc dù không tiết lộ quốc gia cụ thể, hacker có khả năng đang nhắm mục tiêu vào hệ thống chính phủ Trung Quốc. Nhận định này xuất phát từ việc Microsoft từng cung cấp phiên bản Windows 10 China Government Edition dành riêng cho chính phủ Trung Quốc và các tổ chức nhà nước.
Trước đó, vào ngày 18/8/2026, Bloomberg đưa tin Bộ An ninh Quốc gia Trung Quốc đã yêu cầu một số cơ quan chính phủ ngừng sử dụng phiên bản Windows dành riêng cho chính phủ và chuyển sang các bản phân phối Linux do Trung Quốc phát triển. Động thái này được cho là nhằm giảm sự phụ thuộc vào công nghệ nước ngoài, xuất phát từ những lo ngại liên quan đến an ninh dữ liệu.
Tuy nhiên, hiện chưa có bằng chứng xác nhận chiến dịch NetamLoader có liên quan trực tiếp đến những thay đổi trong chính sách công nghệ của Trung Quốc.
Trong bối cảnh địa chính trị hiện nay, nhiều quốc gia đang đẩy mạnh phát triển hệ sinh thái công nghệ riêng, trong đó hệ điều hành thường được xem là một trong những thành phần ưu tiên. Việc tự chủ phát triển và vận hành các nền tảng công nghệ giúp quốc gia kiểm soát tốt hơn quá trình phát triển, bảo trì và nâng cấp hệ thống. Tuy nhiên, điều này cũng đặt ra thách thức lớn về bảo mật, bởi mỗi quốc gia phải tự bảo vệ toàn bộ hệ sinh thái phần mềm của mình.
Kết luận:
Chiến dịch NetamLoader cho thấy các cuộc tấn công nhắm vào hệ thống chính phủ ngày càng tận dụng những kỹ thuật phức tạp, kết hợp giữa việc lợi dụng phần mềm hợp pháp, chèn mã .NET và xóa dấu vết để duy trì hoạt động bí mật. Đặc biệt, nguy cơ tấn công chuỗi cung ứng đặt ra yêu cầu các tổ chức không chỉ bảo vệ hệ thống nội bộ mà còn phải tăng cường kiểm soát an toàn thông tin đối với phần mềm và dịch vụ từ các nhà cung cấp bên thứ ba.