
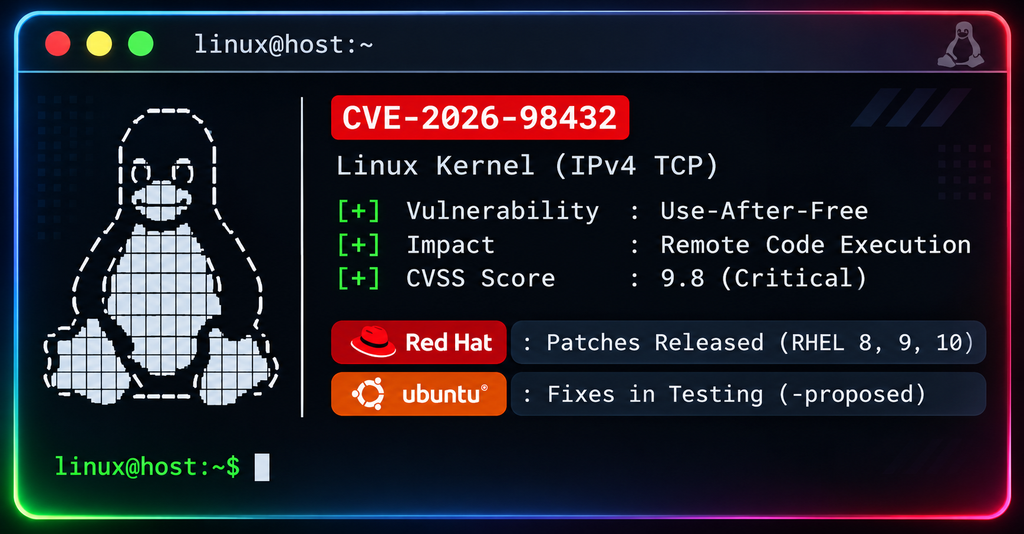
Lỗ hổng Linux CVSS 9.8 cho phép thực thi mã từ xa không cần xác thực: Red Hat đã vá, Ubuntu vẫn đang thử nghiệm
Một lỗ hổng nghiêm trọng trong nhân Linux có thể cho phép kẻ tấn công từ xa thực thi mã với đặc quyền cao mà không cần xác thực, đang đặt hàng loạt máy chủ Linux trước nguy cơ bị xâm nhập. Trong khi Red Hat đã phát hành bản
Nguy cơ lộ thông tin ví điện tử với lỗ hổng nghiêm trọng trong plugin CryptoPayment Gateway
Một lỗ hổng bảo mật có điểm CVSS tuyệt đối 10.0 trong plugin CryptoPayment Gateway dành cho WordPress đang bị tin tặc khai thác. Lỗ hổng cho phép đối tượng tấn công không cần xác thực vẫn có thể xóa tệp trên máy chủ, chiếm quyền thay đổi cấu hình
TOÀN CẢNH AN NINH MẠNG TUẦN QUA: LOẠT LỖ HỔNG BẢO MẬT NGHIÊM TRỌNG, PHẦN MỀM GIÁN ĐIỆP ANDROID TẤN CÔNG ỨNG DỤNG NGÂN HÀNG VÀ NHẮN TIN
Tình hình an ninh mạng trong tuần tiếp tục diễn biến phức tạp với nhiều hình thức tấn công, từ khai thác lỗ hổng bảo mật, phát tán mã độc, tấn công chuỗi cung ứng đến lừa đảo và chiếm đoạt tài khoản. Đáng chú ý, nhiều cuộc tấn công
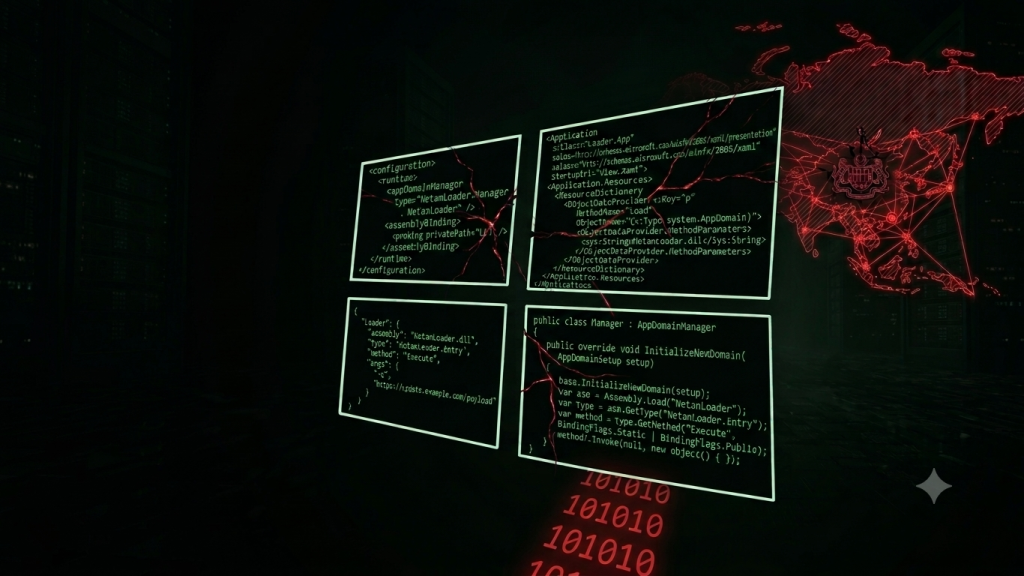
Phát hiện mã độc NetamLoader tấn công hệ thống Windows 10 của cơ quan chính phủ châu Á
Mới đây, các chuyên gia nghiên cứu an ninh mạng vừa phát hiện một chiến dịch tấn công tinh vi nhắm vào hệ thống Windows 10 chuyên nhắm vào các cơ quan chính phủ tại châu Á. Chiến dịch sử dụng NetamLoader – một mã độc tải thành phần .NET
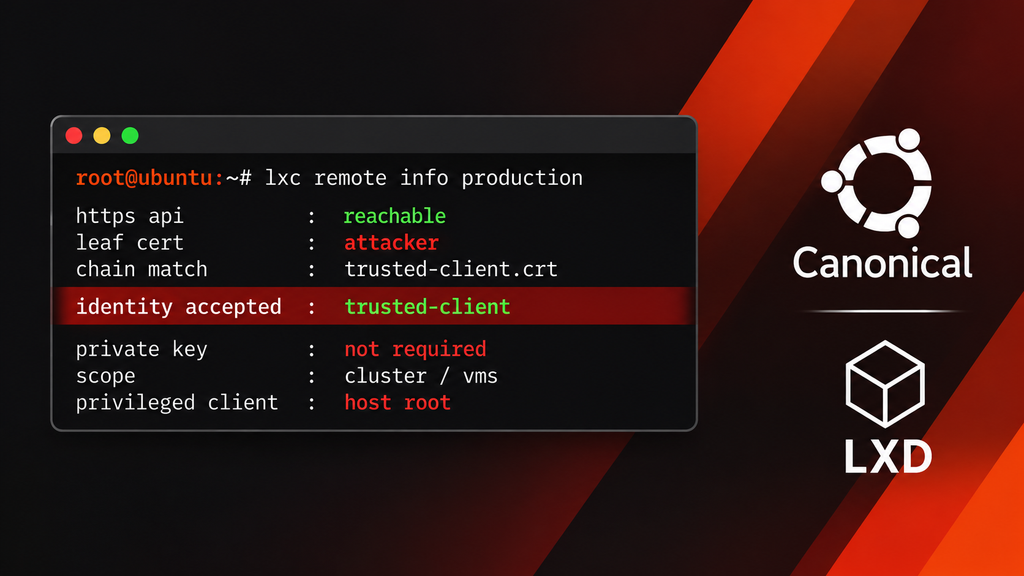
Lỗ hổng CVSS 10.0 trên LXD 7 & MicroCloud: Không cần khóa riêng vẫn chiếm được quyền quản trị máy chủ
Một lỗ hổng bảo mật nghiêm trọng trong LXD và MicroCloud của Canonical cho phép kẻ tấn công giả mạo danh tính của một máy khách đáng tin cậy mà không cần sở hữu khóa riêng tương ứng. Nếu khai thác thành công, tin tặc có thể truy cập vào
FortiBleed 2.0: Rò rỉ 975 tên miền mới và 40.573 bản ghi chứa thông tin mật
FortiBleed 2.0 là giai đoạn điều tra mở rộng của chiến dịch FortiBleed, được công bố vào cuối tháng 10/2026. Chiến dịch này tập trung vào việc thu thập thông tin đăng nhập và dữ liệu cấu hình từ các thiết bị tường lửa Fortinet FortiGate và cổng VPN SSL
Lỗ hổng Plex2Shell đe dọa 49.000 máy chủ Plex – Cảnh báo cập nhật ngay trước ngày 3/11
Một chuỗi lỗ hổng nghiêm trọng mang tên Plex2Shell đang bị các nhóm hacker rà quét trên diện rộng, đe dọa trực tiếp đến hơn 49.000 máy chủ Plex. Đáng chú ý, kẻ tấn công có thể chiếm trọn quyền điều khiển hệ thống mà không cần bất kỳ thông
Node2Shell: Khi dữ liệu nén trở thành đường tấn công vào ứng dụng Node.js
Một luồng dữ liệu nén có thể trở thành điểm khởi đầu cho việc thực thi mã trái phép trên máy chủ. Với Node2Shell, các nhà nghiên cứu đã chứng minh khả năng khai thác lỗ hổng trong bộ giải mã Brotli của Node.js trên bản dựng chính thức, đặt
PHP2Shell: Làn sóng thử khai thác tăng mạnh, máy chủ web đối mặt nguy cơ bị lôi kéo vào botnet
Hàng triệu lượt thử khai thác PHP2Shell đã được ghi nhận sau khi hai lỗ hổng nghiêm trọng trong PHP được công bố. Một số hoạt động còn xuất hiện trước thời điểm phát hành bản vá, trong khi các payload liên quan cho thấy ý đồ triển khai mã