Mỗi ngày, một doanh nghiệp có thể phải đối mặt với hàng nghìn cảnh báo bảo mật, từ những lần đăng nhập bất thường đến các kết nối đáng ngờ. Vấn đề không nằm ở việc thiếu công cụ, mà ở chỗ ai sẽ giám sát, phân tích và xử lý khối lượng dữ liệu đó một cách liên tục. Đây chính là lúc SOC phát huy vai trò.
Vậy SOC là gì, có những chức năng nào và hoạt động ra sao? Bài viết dưới đây sẽ giúp doanh nghiệp hiểu rõ các thành phần, quy trình vận hành, công nghệ và mô hình triển khai SOC phổ biến.
SOC là gì?
SOC là viết tắt của Security Operations Center, thường được gọi là Trung tâm Điều hành An ninh mạng. Đây là nơi tập trung con người, quy trình và công nghệ để liên tục giám sát, phát hiện, điều tra và ứng phó với các mối đe dọa an ninh mạng.
SOC giúp doanh nghiệp theo dõi trạng thái an toàn của hệ thống, xác minh các cảnh báo bảo mật và xử lý sự cố trước khi thiệt hại lan rộng. Tùy theo nhu cầu và nguồn lực, SOC có thể được xây dựng hoàn toàn trong nội bộ doanh nghiệp, thuê ngoài từ nhà cung cấp chuyên nghiệp hoặc vận hành theo mô hình kết hợp.
Có thể hình dung vai trò của SOC qua một tình huống đơn giản: một tài khoản nhân viên bất ngờ đăng nhập từ vị trí lạ, truy cập hệ thống không đúng quyền hạn và tải xuống một lượng lớn dữ liệu. SOC sẽ tiếp nhận cảnh báo, đối chiếu thông tin từ nhiều nguồn, đánh giá đây là hoạt động hợp lệ hay dấu hiệu tài khoản bị xâm nhập, sau đó phối hợp khóa tài khoản, cô lập thiết bị hoặc thực hiện biện pháp cần thiết để hạn chế ảnh hưởng.
Một SOC hoàn chỉnh không chỉ là phòng giám sát hoặc một phần mềm bảo mật. Hiệu quả của SOC phụ thuộc vào khả năng kết nối đồng bộ ba yếu tố: đội ngũ có năng lực, quy trình xử lý rõ ràng và công nghệ phù hợp với phạm vi cần bảo vệ.
Chức năng chính của SOC
SOC đảm nhiệm một chuỗi nhiệm vụ liên tục nhằm bảo vệ tổ chức khỏi các mối đe dọa:
- Giám sát hệ thống liên tục: Tấn công có thể diễn ra ngoài giờ làm việc, cuối tuần hoặc ngày nghỉ, nên SOC thường duy trì mô hình 24/7 với hệ thống quan trọng. Dữ liệu giám sát đến từ firewall, IDS/IPS, máy chủ, cơ sở dữ liệu, thiết bị mạng, endpoint, ứng dụng, API, email, cloud và hệ thống quản lý danh tính.
- Phát hiện mối đe dọa: SOC dùng quy tắc phát hiện, phân tích hành vi, dữ liệu tình báo và bối cảnh tài sản để nhận diện dấu hiệu tấn công như đăng nhập thất bại liên tục, cấp quyền bất thường hoặc kết nối đến địa chỉ độc hại.
- Phân tích và xác minh cảnh báo: Không phải cảnh báo nào cũng là tấn công. Chuyên gia thực hiện alert triage (phân loại cảnh báo) để loại bỏ cảnh báo sai, đánh giá tài sản bị ảnh hưởng và xác định mức độ ưu tiên.
- Điều tra sự cố: Khi cảnh báo có dấu hiệu đáng ngờ, SOC phân tích log, lưu lượng mạng, dữ liệu endpoint và các IOC liên quan để xác định cách xâm nhập, thời điểm bắt đầu, phạm vi ảnh hưởng và khả năng mối đe dọa còn tồn tại.
- Ứng phó và cải tiến: SOC phối hợp cô lập thiết bị, khóa tài khoản, chặn hạ tầng độc hại, loại bỏ mã độc và khôi phục hệ thống. Sau sự cố, đội ngũ cập nhật quy tắc phát hiện và playbook để giảm nguy cơ tái diễn.
SOC hoạt động như thế nào?
Nếu các chức năng trên cho biết SOC làm gì, quy trình dưới đây mô tả cách một tín hiệu bảo mật được xử lý từ khi dữ liệu phát sinh đến khi sự cố được đóng.
Bước 1: Thu thập dữ liệu
SOC tiếp nhận log và dữ liệu bảo mật từ thiết bị mạng, máy chủ, endpoint, ứng dụng, cloud, email, hệ thống danh tính và các công cụ bảo mật khác.
Bước 2: Chuẩn hóa và tương quan dữ liệu
Dữ liệu từ nhiều nguồn có cấu trúc khác nhau được tập trung, chuẩn hóa và đối chiếu trên một nền tảng như SIEM. Việc tương quan giúp phát hiện mối liên hệ giữa những sự kiện riêng lẻ mà từng công cụ có thể không nhận biết được.
Bước 3: Phát hiện và tạo cảnh báo
Hệ thống tạo cảnh báo khi một hành vi khớp với quy tắc phát hiện, chỉ dấu xâm nhập hoặc mô hình bất thường. Cảnh báo cũng có thể được bổ sung bối cảnh từ Threat Intelligence và thông tin về mức độ quan trọng của tài sản.
Bước 4: Phân loại và xác minh
Chuyên gia SOC đánh giá mức độ nghiêm trọng, độ tin cậy và phạm vi ảnh hưởng của cảnh báo. Những cảnh báo sai hoặc rủi ro thấp có thể được đóng; các trường hợp đáng ngờ sẽ được chuyển sang điều tra chuyên sâu.
Bước 5: Điều tra và ứng phó
Đội ngũ xác định nguyên nhân, cách thức xâm nhập và phạm vi ảnh hưởng, sau đó thực hiện hoặc đề xuất các biện pháp kiểm soát. Với sự cố phức tạp, cảnh báo sẽ được chuyển cấp đến chuyên gia có năng lực phù hợp.
Bước 6: Báo cáo và cải tiến
Kết quả xử lý được ghi nhận trong hệ thống quản lý sự cố. Sau đó, SOC đánh giá lại hiệu quả của quy trình, cập nhật quy tắc phát hiện và điều chỉnh playbook nếu cần thiết.
Ba thành phần cốt lõi của SOC
Một SOC hiệu quả được xây dựng trên ba trụ cột: con người, quy trình và công nghệ. Thiếu một trong ba yếu tố này có thể làm giảm đáng kể khả năng phát hiện và ứng phó của tổ chức.
Con người
Con người chịu trách nhiệm phân tích bối cảnh, đánh giá mức độ rủi ro và quyết định phương án xử lý. Tùy theo quy mô và cách tổ chức, đội ngũ SOC có thể gồm:
- SOC Analyst Tier 1: tiếp nhận, sàng lọc và phân loại cảnh báo ban đầu.
- SOC Analyst Tier 2: điều tra chuyên sâu, đối chiếu dữ liệu và xác định phạm vi ảnh hưởng.
- SOC Analyst Tier 3: xử lý sự cố phức tạp, thực hiện threat hunting và cải tiến cơ chế phát hiện.
- Incident Responder: điều phối hoạt động cô lập, loại bỏ mối đe dọa và khôi phục hệ thống.
- SOC Manager: quản lý nhân sự, quy trình, chất lượng dịch vụ, KPI và hoạt động phối hợp với các bên liên quan.
Cấu trúc thực tế có thể thay đổi theo quy mô tổ chức. Trong một SOC nhỏ hoặc SOC thuê ngoài, một vị trí có thể đảm nhiệm nhiều chức năng.
Quy trình
SOC cần quy định rõ cách tiếp nhận và phân loại cảnh báo, điều kiện chuyển cấp, quyền ra quyết định, thời gian phản hồi và trách nhiệm của từng bên.
Các playbook, hay kịch bản xử lý được chuẩn hóa, giúp đội ngũ ứng phó nhất quán trước các tình huống như phishing, nhiễm mã độc, rò rỉ dữ liệu, chiếm đoạt tài khoản hoặc tấn công vào hệ thống quan trọng. Quy trình cũng cần được rà soát và cập nhật dựa trên các sự cố thực tế.
Công nghệ
Công nghệ cung cấp dữ liệu, khả năng phân tích và công cụ xử lý cho đội ngũ SOC. Tuy nhiên, công nghệ chỉ phát huy hiệu quả khi được cấu hình phù hợp, tích hợp với các nguồn dữ liệu cần thiết và vận hành theo quy trình rõ ràng.
Các công nghệ thường được sử dụng trong SOC
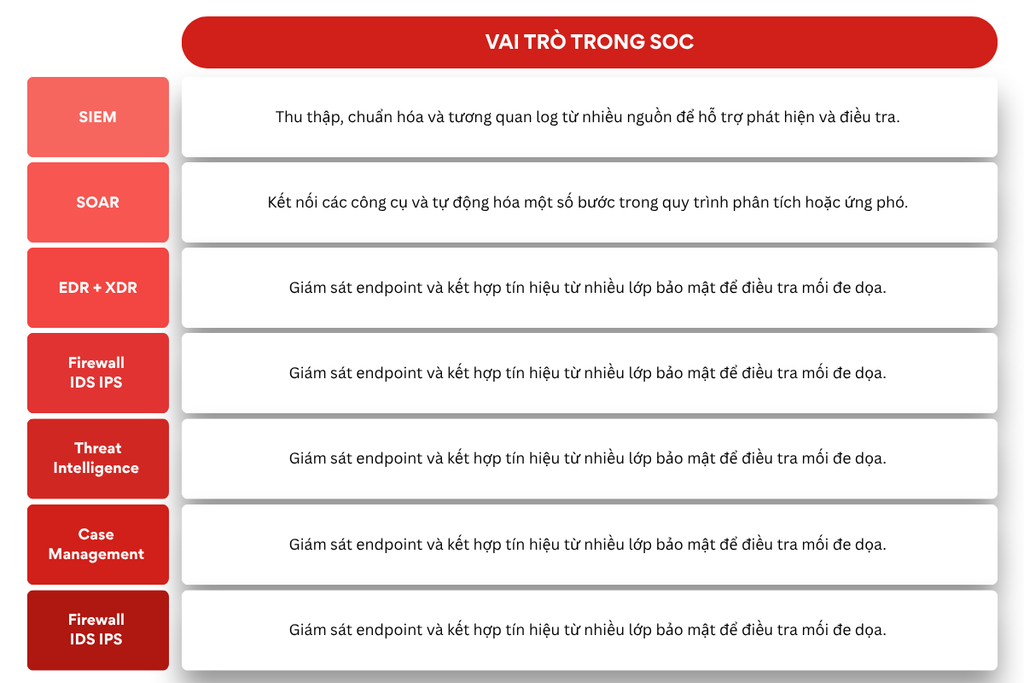
Không có bộ công nghệ duy nhất phù hợp với mọi SOC. Doanh nghiệp cần lựa chọn công cụ theo phạm vi giám sát, nguồn dữ liệu, năng lực đội ngũ và yêu cầu tích hợp hiện có.
Các mô hình SOC phổ biến
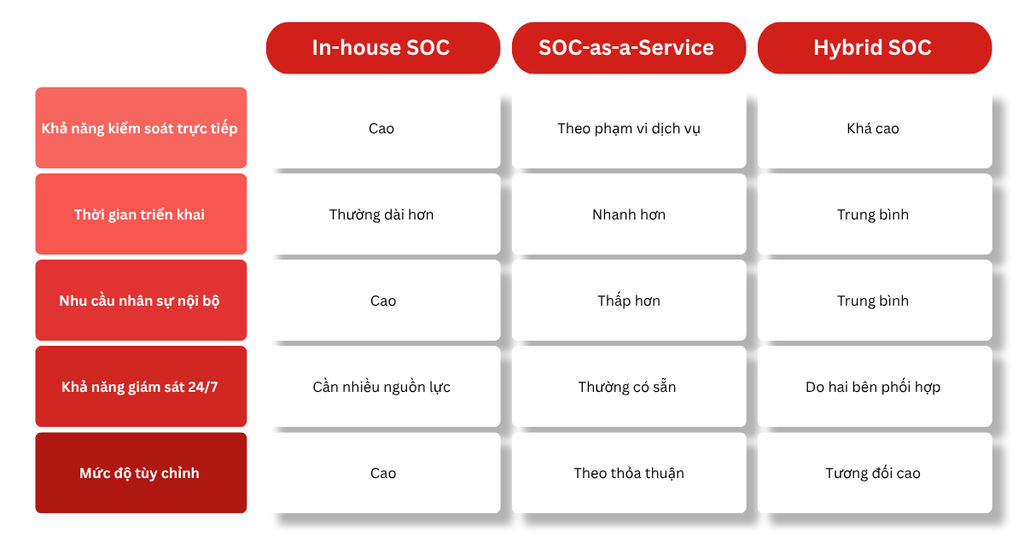
Tùy theo nguồn lực, yêu cầu kiểm soát và phạm vi giám sát, doanh nghiệp có thể lựa chọn một trong ba mô hình chính.
- In-house SOC: Tự xây dựng đội ngũ, quy trình và công nghệ. Cho phép kiểm soát trực tiếp và tùy chỉnh sâu, nhưng đòi hỏi ngân sách, nhân sự chuyên môn và thời gian đáng kể.
- SOC-as-a-Service: Sử dụng dịch vụ giám sát và ứng phó từ nhà cung cấp chuyên nghiệp. Triển khai nhanh, tiếp cận chuyên gia và duy trì giám sát liên tục mà không phải tự xây dựng toàn bộ. Hai bên cần xác định rõ phạm vi, SLA và trách nhiệm.
- Hybrid SOC: Đội ngũ nội bộ quản trị và ra quyết định, đối tác bên ngoài đảm nhiệm giám sát 24/7 hoặc phân tích chuyên sâu. Phù hợp khi tổ chức muốn giữ quyền kiểm soát nhưng cần bổ sung năng lực còn thiếu.
Lợi ích của SOC đối với doanh nghiệp
Khi được triển khai và vận hành phù hợp, SOC có thể mang lại những giá trị thiết thực:
- Phát hiện sớm các hành vi bất thường và dấu hiệu tấn công.
- Rút ngắn thời gian xác minh, điều tra và xử lý sự cố.
- Duy trì khả năng giám sát đối với các hệ thống quan trọng.
- Tập trung dữ liệu và cảnh báo từ nhiều nguồn trên cùng một quy trình vận hành.
- Hạn chế phạm vi ảnh hưởng và thời gian gián đoạn hoạt động.
- Cung cấp dữ liệu phục vụ báo cáo, kiểm toán và tuân thủ.
- Cải tiến quy tắc phát hiện và quy trình ứng phó dựa trên các sự cố thực tế.
Tuy nhiên, SOC không thể loại bỏ hoàn toàn rủi ro an ninh mạng. Giá trị của SOC nằm ở việc giúp tổ chức nhận biết mối đe dọa sớm hơn, đưa ra quyết định có cơ sở và phản ứng nhất quán hơn khi sự cố xảy ra.
Khi nào doanh nghiệp cần triển khai SOC?
Nhu cầu về SOC không chỉ phụ thuộc vào quy mô doanh nghiệp. Một tổ chức có thể cần xây dựng hoặc thuê dịch vụ SOC khi:
- Quản lý dữ liệu nhạy cảm hoặc hệ thống có mức độ quan trọng cao.
- Vận hành nhiều hệ thống, chi nhánh, endpoint hoặc môi trường cloud.
- Phụ thuộc lớn vào các dịch vụ số và không thể chấp nhận thời gian gián đoạn kéo dài.
- Đã triển khai nhiều công cụ bảo mật nhưng thiếu đầu mối giám sát tập trung.
- Thường xuyên phát sinh cảnh báo nhưng không đủ nhân sự phân tích và xử lý.
- Cần theo dõi hệ thống ngoài giờ làm việc hoặc liên tục 24/7.
- Phải đáp ứng yêu cầu về kiểm toán, tuân thủ hoặc báo cáo sự cố.
Doanh nghiệp không nhất thiết phải xây dựng ngay một SOC quy mô lớn. Năng lực SOC có thể được phát triển theo từng bước, bắt đầu từ việc xác định tài sản quan trọng, chuẩn hóa nguồn log, xây dựng các kịch bản giám sát ưu tiên và thống nhất quy trình chuyển cấp.
Tiêu chí lựa chọn mô hình hoặc nhà cung cấp SOC
Khi lựa chọn mô hình triển khai, doanh nghiệp không nên chỉ so sánh chi phí. Một số tiêu chí quan trọng cần đánh giá gồm:
- Phạm vi tài sản, hệ thống và nguồn log cần giám sát.
- Khả năng vận hành liên tục và thời gian phản hồi theo SLA.
- Năng lực phân tích, điều tra và hỗ trợ ứng phó sự cố.
- Quy trình chuyển cấp và trách nhiệm của từng bên.
- Khả năng tích hợp với các công cụ bảo mật hiện có.
- Cơ chế lưu trữ, quản lý và bảo vệ dữ liệu.
- Nội dung, tần suất và mức độ chi tiết của báo cáo.
- Kinh nghiệm, năng lực chuyên môn và chất lượng đội ngũ vận hành.
Việc làm rõ các tiêu chí này ngay từ đầu giúp doanh nghiệp lựa chọn mô hình phù hợp với mức độ rủi ro, nguồn lực và mục tiêu bảo mật của tổ chức.
Dịch vụ SOC của VNCS Global
Đối với các tổ chức chưa có đủ nhân sự hoặc công nghệ để duy trì hoạt động giám sát liên tục, SOC-as-a-Service hoặc Hybrid SOC là những phương án đáng cân nhắc.
Dịch vụ SOC của VNCS Global hỗ trợ giám sát an ninh mạng 24/7; tiếp nhận và phân tích cảnh báo từ SIEM, firewall, IPS, endpoint và hệ thống phòng chống DDoS. Tùy theo phạm vi và SLA được thống nhất, dịch vụ có thể bao gồm rà soát điểm yếu, báo cáo định kỳ và hỗ trợ xử lý sự cố từ xa.
Thông qua đội ngũ chuyên gia, quy trình vận hành và hệ sinh thái công nghệ bảo mật, VNCS Global đồng hành cùng doanh nghiệp trong việc từng bước hoàn thiện khả năng giám sát, phát hiện và ứng phó trước các mối đe dọa an ninh mạng.
Liên hệ VNCS Global để được tư vấn mô hình SOC phù hợp với hạ tầng, nguồn lực và mức độ rủi ro của tổ chức.