Đối với ngân hàng, câu hỏi hiện nay không còn dừng ở việc “Có cần triển khai SOC hay không?”. Khối lượng giao dịch lớn, hệ thống hoạt động liên tục, dữ liệu tài chính nhạy cảm và bề mặt tấn công ngày càng mở rộng khiến năng lực giám sát an ninh mạng 24/7 trở thành yêu cầu thiết yếu.
Bài toán lớn hơn nằm ở mô hình vận hành: ngân hàng nên tự xây dựng Trung tâm Điều hành An ninh mạng nội bộ hay sử dụng SOC-as-a-Service từ một nhà cung cấp chuyên trách? Quyết định này cần được xem xét dựa trên khả năng kiểm soát dữ liệu, kiến trúc hệ thống, năng lực nhân sự, phạm vi phát hiện mối đe dọa, tốc độ ứng phó và tổng chi phí vận hành trong dài hạn.
In-house SOC là gì?
In-house SOC là mô hình trong đó ngân hàng tự xây dựng và vận hành Trung tâm Điều hành An ninh mạng bằng nguồn lực nội bộ. Ngân hàng trực tiếp quản lý đội ngũ SOC Analyst, hạ tầng giám sát, dữ liệu bảo mật, quy trình xử lý cảnh báo và hoạt động ứng phó sự cố.
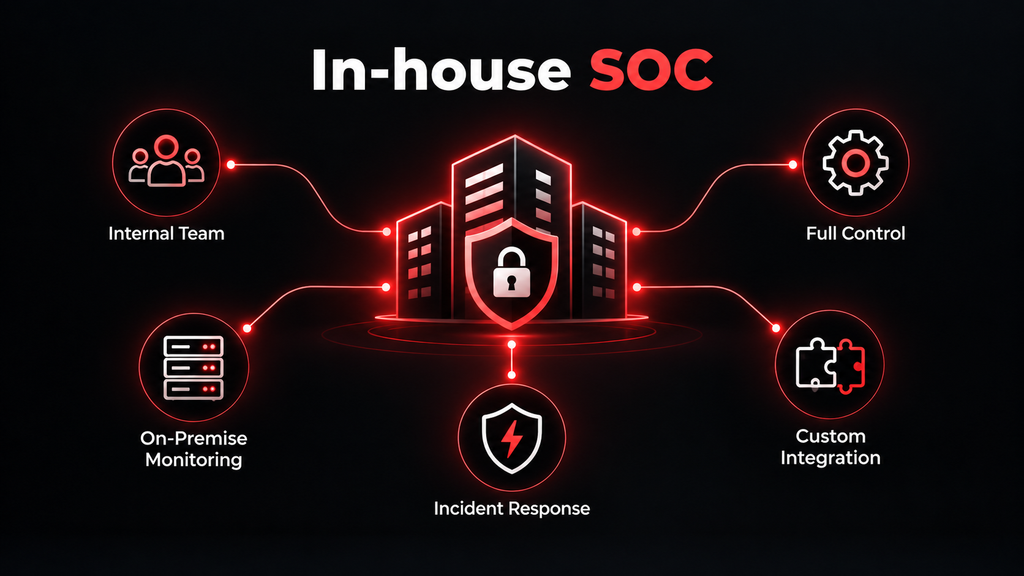
Trong mô hình này, ngân hàng phải tự tổ chức nhân sự theo các cấp độ như Tier 1, Tier 2 và Tier 3, đồng thời bổ sung những vai trò chuyên sâu như Detection Engineer, Threat Hunter, Incident Responder và SOC Manager. Đội ngũ nội bộ chịu trách nhiệm xây dựng kiến trúc thu thập log, tích hợp SIEM, SOAR, EDR/XDR, NDR, Threat Intelligence Platform và các công cụ quản lý sự cố.
Bên cạnh việc vận hành công nghệ, ngân hàng còn phải phát triển detection rule, correlation rule, dashboard, use case giám sát và playbook ứng phó phù hợp với kiến trúc thực tế. Toàn bộ quá trình từ tiếp nhận cảnh báo, phân tích, chuyển cấp đến containment và remediation đều được kiểm soát trực tiếp bởi ngân hàng.
SOC-as-a-Service là gì?
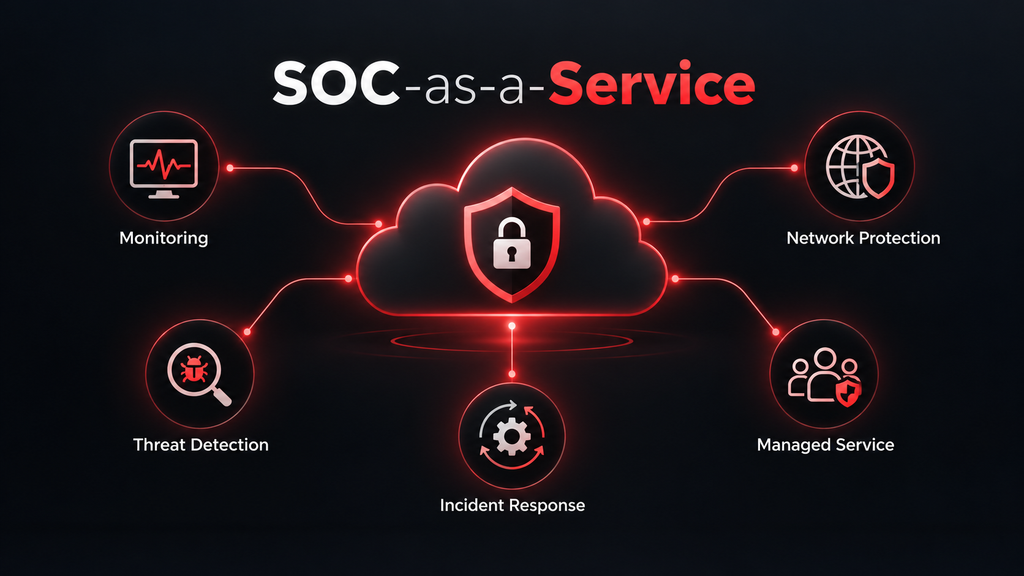
SOC-as-a-Service, viết tắt là SOCaaS, là mô hình ngân hàng sử dụng năng lực giám sát, phân tích và hỗ trợ ứng phó từ một nhà cung cấp dịch vụ SOC chuyên nghiệp.
Tùy theo phạm vi hợp tác, nhà cung cấp có thể đảm nhiệm hoạt động giám sát 24/7/365, thu thập và chuẩn hóa log, phân loại cảnh báo, điều tra hoạt động bất thường, phân tích IOC và TTP, thực hiện threat hunting, tối ưu detection rule, giảm false positive và hỗ trợ ứng phó sự cố.
SOCaaS cũng có thể cung cấp những hoạt động bổ trợ như rà soát điểm yếu, kiểm tra dấu hiệu mã độc, compromise assessment, đánh giá detection gap và xây dựng báo cáo định kỳ. Thay vì phải đầu tư toàn bộ hạ tầng, công nghệ và đội ngũ ngay từ đầu, ngân hàng có thể sử dụng năng lực đã được nhà cung cấp xây dựng và vận hành.
Tuy nhiên, SOCaaS không đồng nghĩa với việc ngân hàng chuyển giao toàn bộ trách nhiệm an ninh mạng. Ngân hàng vẫn cần duy trì đội ngũ nội bộ có đủ thẩm quyền để cung cấp business context, quản trị rủi ro, đánh giá tác động nghiệp vụ, phê duyệt biện pháp xử lý và điều phối các bộ phận liên quan khi xảy ra sự cố.
Vì sao lựa chọn mô hình SOC đặc biệt quan trọng với ngân hàng?
Hệ thống công nghệ của ngân hàng có mức độ tích hợp cao và thường hoạt động liên tục. Security telemetry có thể phát sinh từ core banking, internet banking, mobile banking, hệ thống thanh toán, ATM, API, middleware, Active Directory, cơ sở dữ liệu, cloud, email, endpoint, firewall, WAF và hệ thống phòng chống DDoS.
Một sự kiện đơn lẻ thường chưa đủ để xác định cuộc tấn công. SOC cần tương quan dữ liệu giữa nhiều lớp để phát hiện những hành vi như credential theft, account takeover, privilege escalation, lateral movement, command and control hoặc data exfiltration. Nếu nguồn log bị thiếu, sai timestamp, không được parse chính xác hoặc thiếu thông tin về tài sản, SOC có thể bỏ lỡ những tín hiệu quan trọng trong attack chain.
Tính sẵn sàng của hệ thống cũng khiến hoạt động ứng phó trong ngân hàng trở nên phức tạp. Một quyết định cô lập máy chủ, khóa tài khoản hoặc chặn kết nối có thể ảnh hưởng đến giao dịch và trải nghiệm khách hàng. Vì vậy, SOC phải xác định rõ hành động nào có thể tự động hóa, hành động nào cần phê duyệt, ai có quyền ra quyết định và hệ thống nào không được phép cô lập tự động.
Dữ liệu trong log của ngân hàng cũng cần được kiểm soát chặt chẽ. Log có thể chứa địa chỉ IP, định danh tài khoản, thông tin xác thực, dữ liệu giao dịch hoặc những trường dữ liệu nhạy cảm khác. Khi sử dụng SOCaaS, ngân hàng phải xác định dữ liệu nào được chuyển đến nhà cung cấp, vị trí lưu trữ, thời gian retention, phương thức mã hóa, cơ chế phân quyền, yêu cầu data masking và quy trình tiêu hủy dữ liệu khi kết thúc dịch vụ.
Trong môi trường xử lý dữ liệu thẻ, PCI DSS cung cấp baseline về các yêu cầu kỹ thuật và vận hành nhằm bảo vệ payment account data. Điều này đòi hỏi ngân hàng phải quan tâm đến khả năng thu thập log, giám sát truy cập, bảo vệ Cardholder Data Environment và duy trì bằng chứng phục vụ đánh giá.
Ưu điểm của In-house SOC
Lợi thế lớn nhất của In-house SOC là khả năng kiểm soát trực tiếp dữ liệu, công nghệ và quy trình vận hành. Toàn bộ log, cảnh báo, case và bằng chứng số có thể được lưu trữ trong hạ tầng của ngân hàng. Mô hình này phù hợp với những tổ chức có yêu cầu nghiêm ngặt về data residency, quyền truy cập và phân tách trách nhiệm.
Đội ngũ nội bộ cũng có khả năng hiểu sâu hơn về kiến trúc và nghiệp vụ. Khi xuất hiện cảnh báo liên quan đến core banking, hệ thống thanh toán hoặc một ứng dụng đặc thù, analyst nội bộ có thể nhanh chóng xác định hoạt động đó là dấu hiệu tấn công hay thay đổi hợp lệ từ bộ phận vận hành.
In-house SOC còn tạo điều kiện để ngân hàng tùy chỉnh detection use case theo từng tài sản, tài khoản và luồng dữ liệu. Detection rule có thể được xây dựng dựa trên danh mục critical asset, ma trận phân quyền, risk appetite, luồng giao dịch và kết quả từ Red Team, Purple Team hoặc threat hunting.
Khi xảy ra sự cố, đội ngũ SOC nội bộ có thể phối hợp trực tiếp với IT, Network, Cloud, Fraud, Risk, Compliance và các đơn vị nghiệp vụ. Nếu quy trình được thiết kế tốt, thời gian từ lúc xác minh cảnh báo đến khi thực hiện containment có thể được rút ngắn đáng kể.
Hạn chế của In-house SOC
Thách thức đầu tiên của In-house SOC là tổng chi phí sở hữu. Ngân hàng phải đầu tư SIEM, SOAR, EDR/XDR, NDR, Threat Intelligence, case management, forensic tooling và hạ tầng lưu trữ. Chi phí có thể tăng nhanh theo EPS, dung lượng log, thời gian retention, số lượng tài sản và yêu cầu high availability.
Ngoài chi phí mua sắm ban đầu, ngân hàng còn phải duy trì license, nâng cấp phần cứng, mở rộng storage, bảo trì integration, đào tạo nhân sự, tổ chức ca trực và liên tục phát triển detection rule. Vì vậy, việc chỉ so sánh phí SOCaaS với giá mua SIEM sẽ không phản ánh đầy đủ Total Cost of Ownership của một SOC nội bộ.
Bài toán nhân sự cũng không dễ giải quyết. Vận hành SOC 24/7 cần đủ người cho nhiều ca trực và có phương án dự phòng khi nhân sự nghỉ phép hoặc thay đổi công việc. Ngoài Tier 1, ngân hàng còn cần những vị trí có năng lực điều tra chuyên sâu, malware analysis, digital forensics, threat hunting và detection engineering.
Nếu thiếu nhân sự có kinh nghiệm, SOC có thể trở thành nơi tập trung cảnh báo nhưng không đủ khả năng xác minh hoặc điều tra. Analyst phải xử lý quá nhiều false positive, trong khi những sự cố phức tạp không được nhận diện đúng mức độ nghiêm trọng.
Sai sót trong quá trình triển khai cũng có thể làm giảm hiệu quả của In-house SOC. Log source có thể mất kết nối nhưng không được phát hiện, field quan trọng không được parse, timestamp không đồng bộ hoặc correlation rule tạo ra quá nhiều cảnh báo không có giá trị. Một playbook chưa được kiểm thử cũng có thể gây ra hành động không phù hợp với môi trường production.
Việc triển khai SIEM và xây dựng phòng giám sát chưa đồng nghĩa ngân hàng đã có một SOC trưởng thành. Trung tâm cần thời gian để onboarding log source, thiết lập baseline, bổ sung asset context, tuning rule và hoàn thiện cơ chế phối hợp.
Ưu điểm của SOC-as-a-Service
SOCaaS giúp ngân hàng giảm áp lực đầu tư ban đầu bằng cách sử dụng nền tảng, quy trình và nhân sự đã được nhà cung cấp xây dựng. Thay vì mua sắm toàn bộ hạ tầng và công nghệ ngay từ đầu, ngân hàng có thể chuyển một phần chi phí sang mô hình dịch vụ theo phạm vi giám sát.
Mức tiết kiệm thực tế vẫn phụ thuộc vào lượng log, yêu cầu retention, số lượng tài sản, SLA và công nghệ hiện có. Tuy nhiên, SOCaaS thường cho phép ngân hàng bắt đầu nhanh hơn so với việc tự tuyển dụng và xây dựng toàn bộ đội ngũ nội bộ.
Nhà cung cấp SOCaaS thường đã có sẵn lực lượng trực ca, quy trình alert triage, escalation matrix và thư viện detection use case. Ngân hàng có thể tiếp cận đồng thời Tier 1, Tier 2, Tier 3, Detection Engineer, Threat Hunter và Incident Responder mà không phải tự tuyển dụng từng vị trí.
Khả năng giám sát 24/7/365 là một lợi thế quan trọng khác. Các hoạt động xảy ra ngoài giờ làm việc vẫn được ghi nhận, phân tích và chuyển cấp theo SLA. Lịch sử cảnh báo được quản lý tập trung cũng giúp analyst tái dựng timeline và đánh giá mối liên hệ giữa nhiều sự kiện.
Một nhà cung cấp có quy trình vận hành tốt còn có thể giúp hạn chế sai sót trong quá trình cấu hình và giám sát. Tình trạng của log collector, agent, connector và data pipeline được kiểm tra thường xuyên. Khi một nguồn log bị gián đoạn, sự cố cần được phát hiện và thông báo thay vì để ngân hàng vận hành trong một blind spot kéo dài.
Ngoài hoạt động xử lý alert, SOCaaS có thể hỗ trợ threat hunting, compromise assessment, rà soát mã độc, kiểm tra persistence, đánh giá detection gap và cập nhật playbook. Những hoạt động này giúp SOC chuyển từ phản ứng theo cảnh báo sang chủ động tìm kiếm mối đe dọa còn ẩn trong hệ thống.
Hạn chế của SOC-as-a-Service
Hạn chế thường gặp của SOCaaS là thiếu business context trong giai đoạn đầu. Analyst bên ngoài có thể nhìn thấy cảnh báo nhưng chưa hiểu đầy đủ mối quan hệ giữa tài khoản, tài sản và luồng nghiệp vụ. Nếu quá trình onboarding không được thực hiện kỹ, nhà cung cấp có thể tạo nhiều false positive hoặc đánh giá sai mức độ nghiêm trọng.
Để hạn chế vấn đề này, ngân hàng cần cung cấp danh mục critical asset, network topology, data flow quan trọng, ma trận tài khoản đặc quyền, danh sách hệ thống internet-facing, change calendar và escalation matrix. Những thay đổi lớn về ứng dụng, hạ tầng hoặc quyền truy cập cũng cần được cập nhật thường xuyên cho SOC.
Quyền ứng phó là một vấn đề khác cần được làm rõ. Nhà cung cấp có thể xác minh một endpoint đã bị xâm nhập nhưng không được phép cô lập thiết bị nếu chưa có phê duyệt. Khi đó, SLA phát hiện nhanh chưa chắc dẫn đến containment nhanh.
Hợp đồng dịch vụ cần phân biệt rõ thời gian phát hiện, thời gian tiếp nhận, thời gian xác minh, thời gian thông báo và thời gian đề xuất hành động. Thời gian ngân hàng phê duyệt và thực thi cũng cần được theo dõi riêng để xác định chính xác điểm gây chậm trễ.
SOCaaS cũng phụ thuộc lớn vào chất lượng dữ liệu. Nhà cung cấp không thể phân tích hiệu quả nếu log bị thiếu, không đồng bộ thời gian, sai định dạng hoặc mất context về user và asset. Hai bên cần kiểm tra log source coverage, parsing, normalization, retention và khả năng truy xuất raw event trước khi đưa dịch vụ vào vận hành chính thức.
Ngoài ra, ngân hàng cần tránh phụ thuộc quá mức vào nền tảng của nhà cung cấp. Nếu detection rule, case history, dashboard và playbook chỉ tồn tại trên hệ thống của đối tác, việc chuyển đổi dịch vụ có thể gặp khó khăn. Exit plan cần quy định rõ cơ chế bàn giao dữ liệu, rule, tài liệu tích hợp, lịch sử sự cố và thu hồi quyền truy cập.
Khi nào ngân hàng nên lựa chọn In-house SOC?
In-house SOC phù hợp với ngân hàng đã có đội ngũ ATTT đủ lớn, sở hữu năng lực Tier 2, Tier 3, Detection Engineering, Threat Hunting và Incident Response. Tổ chức cũng cần có khả năng duy trì nhân sự trực 24/7, hạ tầng log management hoàn chỉnh và ngân sách dài hạn cho công nghệ, lưu trữ, license và đào tạo.
Mô hình này đặc biệt phù hợp khi ngân hàng có yêu cầu cao về kiểm soát dữ liệu, sở hữu nhiều hệ thống đặc thù và cần tùy chỉnh detection logic sâu theo nghiệp vụ. Quy trình phối hợp giữa SOC, IT, Fraud, Risk, Compliance và các đơn vị nghiệp vụ cũng phải được xác định rõ.
Tuy nhiên, In-house SOC chỉ phát huy hiệu quả khi ngân hàng có thể duy trì chất lượng vận hành lâu dài. Việc đầu tư nhiều công nghệ nhưng thiếu nhân sự phân tích hoặc không thường xuyên tuning detection rule sẽ tạo ra một SOC tốn kém nhưng hiệu quả hạn chế.
Khi nào ngân hàng nên lựa chọn SOC-as-a-Service?
SOCaaS phù hợp khi ngân hàng chưa có đủ nhân sự để vận hành liên tục, cần nhanh chóng mở rộng năng lực giám sát hoặc đang sử dụng nhiều công cụ bảo mật nhưng thiếu nguồn lực phân tích cảnh báo.
Mô hình này cũng phù hợp khi tổ chức gặp khó khăn trong tuyển dụng Tier 2, Tier 3, Threat Hunter hoặc Incident Responder. Nhà cung cấp có thể bổ sung năng lực Threat Intelligence, forensic analysis và detection engineering mà ngân hàng chưa thể tự xây dựng ngay.
SOCaaS còn có thể được sử dụng trong giai đoạn chuyển tiếp khi ngân hàng đang xây dựng SOC nội bộ. Nhà cung cấp đảm nhiệm hoạt động giám sát và phân tích ban đầu, trong khi đội ngũ ngân hàng từng bước tiếp nhận công nghệ, quy trình và kiến thức vận hành.
Dù lựa chọn SOCaaS, ngân hàng vẫn cần duy trì một đầu mối nội bộ có đủ năng lực và thẩm quyền. Đầu mối này chịu trách nhiệm cung cấp context, đánh giá tác động nghiệp vụ, phê duyệt biện pháp xử lý và giám sát chất lượng dịch vụ.
Dịch vụ SOC của VNCS Global
VNCS Global cung cấp dịch vụ SOC với khả năng giám sát an ninh mạng 24/7, hỗ trợ phát hiện dấu hiệu xâm nhập, mã độc, lưu lượng bất thường và những hành vi có nguy cơ ảnh hưởng đến hệ thống.
Dịch vụ có thể tiếp nhận và phân tích dữ liệu từ SIEM, Firewall, IPS, Endpoint và hệ thống phòng chống DDoS. Đội ngũ chuyên gia thực hiện xác minh cảnh báo, đánh giá mức độ ảnh hưởng và phối hợp với khách hàng trong quá trình xử lý sự cố.
Bên cạnh hoạt động giám sát liên tục, dịch vụ SOC của VNCS Global hỗ trợ rà soát điểm yếu, cung cấp báo cáo định kỳ, đề xuất biện pháp tăng cường bảo mật và hỗ trợ ứng phó sự cố từ xa. Các use case và quy trình giám sát có thể được điều chỉnh dựa trên kiến trúc, nguồn dữ liệu và mức độ ưu tiên của từng hệ thống.
Tùy theo nguồn lực và yêu cầu kiểm soát, VNCS Global có thể phối hợp với ngân hàng theo mô hình SOC-as-a-Service hoặc Hybrid SOC. Phạm vi giám sát, SLA, cơ chế chuyển cấp, quyền truy cập và trách nhiệm ứng phó được xác định dựa trên hiện trạng thực tế.